Seu site WordPress é um cofre ou uma porta aberta? Por que segurança é um investimento, não um custo
A maioria dos empreendedores só se preocupa com a segurança do site depois que algo dá errado. Neste artigo, você vai entender por que proteger seu WordPress é uma decisão estratégica, não técnica. E como pequenas ações podem blindar seu investimento digital contra perdas financeiras, quedas no Google e danos à reputação da marca.
Neste artigo12 tópicos
A fechadura da sua loja digital
Você investiria milhares de reais para montar a loja dos seus sonhos – vitrine, estoque, decoração – e depois a deixaria com uma porta de papelão e sem fechadura durante a noite? Parece absurdo, mas é exatamente isso que muitos fazem com seu principal ativo digital: o site em WordPress.
O equívoco é compreensível: o WordPress é incrivelmente fácil de usar, mas essa simplicidade esconde um fato crucial. Por ser a plataforma mais popular do mundo, ele também é o alvo número um de ataques.
Dado real: O WordPress é o CMS (Sistema de Gerenciamento de Conteúdo) mais usado, respondendo por mais de 43% de todos os sites na internet no mundo. Essa popularidade o torna um ímã para ataques automatizados. [Fonte: W3Techs]
A segurança não vem no “piloto automático”.
Segurança em WordPress não é sobre paranoia com hackers de filme. É sobre gestão de risco de negócio. É sobre proteger sua reputação, o dinheiro que você investe em marketing e a confiança do seu cliente. Neste guia, vamos traduzir os ‘riscos técnicos’ em ‘impactos de negócio’ e te mostrar como trancar a porta da sua loja digital.
O custo real de um site invadido (não é só “sair do ar”)
As 4 perdas que ninguém te conta quando seu site é comprometido:
Perda de reputação e confiança
Se seu site é invadido e exibe conteúdo malicioso ou redireciona para sites de spam, a confiança que você levou anos para construir é destruída em segundos. Seus clientes não vão lembrar do seu excelente atendimento – vão lembrar do ‘site que deu vírus’.”
Dado real: A perda de confiança após uma violação de segurança pode ser catastrófica. A maioria dos clientes de varejo e serviços financeiros declara que cessaria negócios com uma empresa que sofreu uma violação de dados, segundo diversos relatórios de cibersegurança. O dano à marca é duradouro.
Penalização no Google (Perda de SEO)
O Google é implacável com sites inseguros. Ao detectar um problema, ele pode exibir um alerta vermelho (‘Este site pode ser prejudicial’) ou, pior, remover completamente suas páginas dos resultados de busca.
Impacto concreto: O Google pode aplicar penalidades manuais ou algorítmicas, como a remoção total do domínio dos resultados de pesquisa por considerar o site “hackeado” ou de baixo valor. O resultado é a perda imediata de todo o tráfego orgânico, comprometendo o investimento em SEO de anos. [Fonte: Diretrizes do Google Search Essentials/Search Console]
Perda financeira direta
Além da perda de vendas enquanto o site está fora do ar, há o custo da limpeza. Contratar um especialista para remover malware pode custar 3-5x mais que uma manutenção preventiva anual.
Média de Mercado:
- O custo médio de uma violação de dados para empresas no Brasil atingiu R$ 6,75 milhões em 2024, de acordo com o Relatório da IBM Cost of a Data Breach.
- O custo de uma limpeza de malware específica para WordPress por empresas especializadas pode variar de R$ 490 a R$ 1.500 (ou mais, dependendo da complexidade), enquanto planos de manutenção preventiva com segurança custam uma fração disso anualmente. [Fonte: Relatório IBM 2024 / Pesquisa de mercado de serviços de limpeza de malware para WordPress]
Vazamento de dados (o pesadelo da LGPD)
Se você tem e-commerce ou captura dados de clientes, um vazamento pode resultar em multas de até 2% do faturamento sob a LGPD (Lei Geral de Proteção de Dados), limitadas a R$ 50 milhões por infração. E a maior multa não é a financeira, mas o dano à reputação e a perda de confiança.
Os vilões da insegurança – as 3 portas mais comuns
Por onde os problemas geralmente entram (e como eles não são hackers geniais):
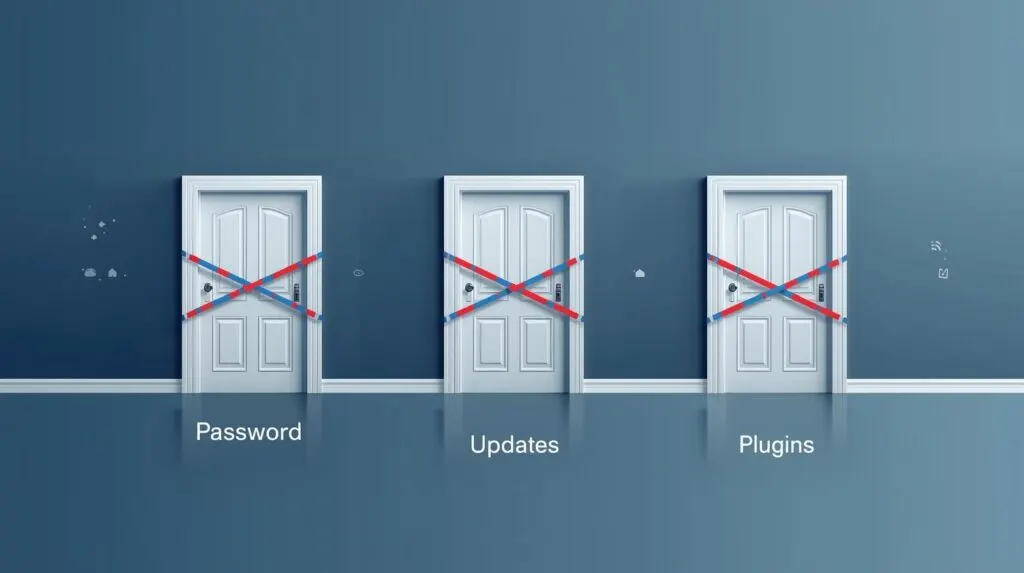
3 “portas” sendo fechadas: senhas, atualizações, plugins.
A maioria dos ataques não é pessoal – são robôs automatizados varrendo a internet em busca de vulnerabilidades conhecidas.
Vilão 1: Senhas Fracas – A Porta da Frente
Usar ‘admin’ como usuário e ‘123456’ como senha não é uma senha – é um convite aberto.
Uma estatística chocante: A reutilização de credenciais e o uso de senhas fracas ou roubadas continuam sendo vetores de ataque primários em incidentes de segurança cibernética em geral.
Vilão 2: Software Desatualizado – A Janela Aberta
Cada atualização do WordPress, plugins e temas traz correções de segurança. Não atualizar é como saber que a fechadura está quebrada e não trocá-la.”
Veja um dado importante: Historicamente, um percentual significativo de todos os sites WordPress comprometidos estava usando software desatualizado (incluindo core, temas ou plugins). A manutenção é a defesa número um.
Vilão 3: Plugins de Origem Duvidosa – O Presente de Grego
Baixar um plugin ‘premium’ gratuito de sites não oficiais é a forma mais comum de instalar malware no próprio site. O código malicioso já vem embutido.
Alerta Crucial: Aproximadamente 99,9% das vulnerabilidades de segurança do WordPress encontradas anualmente estão relacionadas a plugins e temas, e não ao core do WordPress em si. [Fonte: Relatórios de Segurança de Empresas Especializadas (como Sucuri/Wordfence)]
Seu checklist de segurança preventiva (o que você pode fazer HOJE)
5 ações para trancar a porta e dormir tranquilo:
1. Use senhas fortes + autenticação de dois fatores (2FA)
Use um gerenciador de senhas (LastPass, Bitwarden).
Ative 2FA – mesmo com a senha, precisam do seu celular.
Ação de 2 minutos: Troque senhas hoje e ative 2FA.
2. Mantenha TUDO atualizado
Crie uma rotina quinzenal para checar atualizações.
Teste em staging (ambiente de testes) antes de atualizar em produção, se possível.
Ação de 5 minutos: Verifique agora mesmo se há updates pendentes.
3. Tenha um Plugin de segurança
Wordfence Security (gratuito) ou Sucuri.
Firewall básico + escaneamento de malware.
Ação de 3 minutos: Instale e configure agora.
4. Faça backups regulares
Seu seguro de vida digital.
Verifique se sua hospedagem faz backups automáticos e se você consegue restaurá-los.
Plugin recomendado: UpdraftPlus (gratuito).
Ação de 5 minutos: Configure backups semanais.
5. Escolha uma hospedagem de qualidade
Segurança no nível do servidor (como segurança do condomínio) e recursos como firewall WAF.
Hospedagens recomendadas: SiteGround, Kinsta, WP Engine.
! Dica: Evite hospedagens muito baratas – segurança tem custo, e a qualidade da proteção do servidor é fundamental.
Conclusão: segurança não é um evento, é um processo
Proteger seu site WordPress não requer que você se torne um especialista em cibersegurança. Requer a implementação de bons hábitos e a compreensão de que a segurança é um processo contínuo, assim como o marketing e as vendas.
Responda com honestidade:
- Quando foi a última vez que você atualizou seus plugins?
- Você tem backup dos últimos 7 dias testado?
- Suas senhas são realmente fortes, com 2FA ativo?
Se hesitou em alguma resposta, talvez seja a hora de fazer um check-up de segurança. Não espere o alarme soar para instalar a fechadura.
A segurança do seu site não é um custo – é o seguro do seu negócio digital.